[2026年10月]更新のSC-200日本語問題集本日限定!無料アクセス可能に!PassTestで試そう [Q82-Q97]

Rate this post

[2026年10月]更新のSC-200日本語問題集本日限定!無料アクセス可能に!PassTestで試そう

学習材料は有効SC-200日本語効率的問題集!

質問82、 お客様は、Microsoft Defender XDRを使用するMicrosoft 365サブスクリプションをご利用されています。
以下のステートメントを含むクエリがあります。

クエリを使用するカスタム検出ルールを設定する必要があります。このソリューションは、クエリに一致するイベントの通知にかかる時間を最小限に抑える必要があります。
ルールにはどの頻度を選択すべきでしょうか?


質問83、 Azure Defenderの要件とビジネス要件を満たすためには、Azure Defenderを実装する必要があります。
解答には何を含めるべきでしょうか?回答するには、回答欄で適切な選択肢を選んでください。
注:正解ごとに1ポイントが加算されます。
質問84、 Microsoft 365 サブスクリプションをお持ちの場合
グループの変更または削除の要求を送信したすべてのセキュリティ プリンシパルを特定する必要があります。KQL クエリをどのように完了すればよいですか? 回答するには、回答領域で適切なオプションを選択します。
注意: 正しい選択ごとに 1 ポイントが付与されます。

質問85、 注: この質問は、同じシナリオを示す一連の質問の一部です。このシリーズの各質問には、指定された目標を達成できる可能性のある独自の解決策が含まれています。一部の質問セットには複数の正しい解決策が含まれる場合がありますが、他の質問セットには正しい解決策がない場合があります。
このセクションの質問に回答すると、その質問に戻ることはできません。そのため、これらの質問はレビュー画面には表示されません。
Active Directory との ID 統合のために Microsoft Defender を構成しています。
Microsoft Defender for ID ポータルから、攻撃者が悪用できるようにいくつかのアカウントを構成する必要があります。
解決策: 各アカウントを機密アカウントとして追加します。
これは目標を達成していますか?


質問86、 Microsoft Defender XDR を使用する Microsoft 365 サブスクリプションをお持ちです。欺瞞ルールを実装する必要があります。ソリューションは、ルールの適用範囲を制限できることを保証する必要があります。
最初に何を作成すべきですか? A. デバイスグループ


質問87、 ホットスポットに関する質問
Sub1 という名前の Azure サブスクリプションがあり、その中に RG1 という名前のリソース グループが含まれています。RG1 には、Azure ロール ベース アクセス制御 (Azure RBAC) を使用する KV1 と KV2 という名前の 2 つの Azure キー コンテナーが含まれています。
このサブスクリプションには、以下の表に示すユーザーが含まれています。

KV1にはSecret1という名前の秘密情報が含まれています。KV2にはSecret2という名前の秘密情報が含まれています。
各秘密情報の値を読み取ることができるユーザーは誰ですか?回答欄で適切なオプションを選択してください。
注:正解ごとに1ポイントが加算されます。

質問88、 Azure Sentinel から、次の図に示すように、重大度の高いインシデントの [調査] ウィンドウを開きます。

ドロップダウン メニューを使用して、図に示されている情報に基づいて各ステートメントを完成させる回答の選択肢を選択します。
注: 正しく選択するたびに 1 ポイントの価値があります。

質問89、 アマゾン ウェブ サービス (AWS) ログで特定の条件を検索し、インシデントを生成するには、Azure Sentinel 分析ルールを使用する必要があります。
どの 3 つのアクションを順番に実行する必要がありますか?回答するには、アクションのリストから適切なアクションを回答領域に移動し、正しい順序で並べます。
Microsoft 365 E5

質問90、 次の KQL クエリがあります。

質問91、 ホットスポットに関する質問
お客様は、Microsoft Defender for Office 365を使用するMicrosoft 365 E5サブスクリプションをご利用中です。
配信後に検出されたものの、メールボックスから正常に削除されなかった潜在的に悪意のあるメールに関連するイベントを一覧表示するハンティングクエリを作成する必要があります。このソリューションでは、イベントがメール受信者のサインインイベントと関連付けられていることを保証する必要があります。
質問にはどのように回答すればよいですか?回答するには、回答欄で適切なオプションを選択してください。
注:正解ごとに1ポイントが加算されます。

質問92、 カスタム ブックを含む Microsoft Sentinel ワークスペースがあります。
セキュリティ イベントの概要をクエリする必要があります。ソリューションは次の要件を満たしている必要があります。
* 過去 1 週間に取り込まれたセキュリティ イベントの数を特定します。
* 日別のイベント数をグラフで表示します。
クエリをどのように完了すればよいですか? 回答するには、回答領域で適切なオプションを選択します。
注意: 正しい選択ごとに 1 ポイントが付与されます。

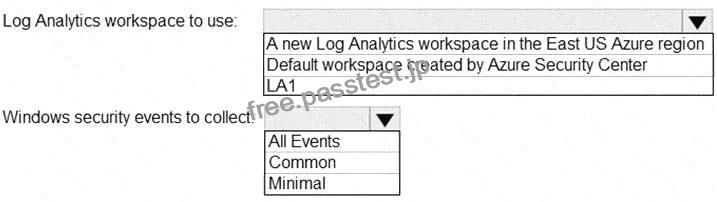
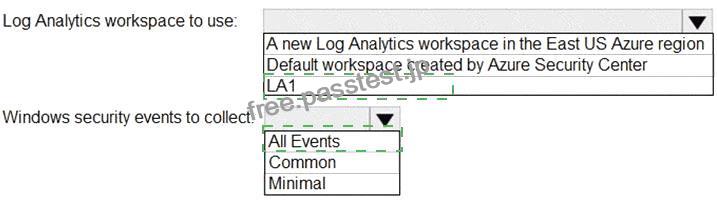
質問93、 サポートされているすべてのリソースの種類に対して Azure Defender が有効になっている Azure サブスクリプションがある。
LA1 という名前の Azure ロジック アプリを作成します。
LA1 を使用して、Azure Security Center で検出されたセキュリティ リスクを自動的に修復する予定です。
窓を見る
Security Center で LA1 をテストする必要があります。
あなたは何をするべきか?回答するには、回答領域で適切なオプションを選択してください。
注: 正しく選択するたびに 1 ポイントの価値があります。

質問94、 Workbooks という名前のカスタム Microsoft Sentinel ワークブックがあります。
Workbook1 にグリッドを追加する必要があります。ソリューションでは、グリッドに最大 100 行が含まれるようにする必要があります。
あなたは何をするべきか?


質問95、 Azure サブスクリプションを作成します。
サブスクリプションに対して Azure Defender を有効にします。
オンプレミスのコンピューターを保護するには、Azure Defender を使用する必要があります。
オンプレミスのコンピューターでは何をすべきでしょうか?


質問96、 sws1 という名前の Microsoft Sentinel ワークスペースがあります。
ユーザーが異常に多数のAzure ADユーザーアカウントを作成したことを検出するクエリを作成する必要があります。
質問にはどのように回答すればよいですか?回答するには、回答欄で適切なオプションを選択してください。
注:正解ごとに1ポイントが加算されます。

質問97、 Microsoft Defender for Endpoint プラン 2 を使用し、500 台の Windows デバイスを含む Microsoft 365 サブスクリプションがあります。インシデント調査の一環として、次のマルウェアの疑いのあるファイルを特定しました。
* sys
* pdf
* docx
* xlsx
ユーザーがファイルをデバイスにダウンロードするのをブロックするには、インジケーター ハッシュを作成する必要があります。インジケーター ハッシュを使用してブロックできるファイルはどれですか?


最新のSC-200日本語試験エンジンPDFで全部無料問題集保証:https://www.passtest.jp/Microsoft/SC-200J-shiken.html


Related Links: www.stes.tyc.edu.tw www.stes.tyc.edu.tw myportal.utt.edu.tt www.stes.tyc.edu.tw myportal.utt.edu.tt myportal.utt.edu.tt

コメントを残す

メールアドレスが公開されることはありません。 ※ が付いている欄は必須項目です

Enter the text from the image below